Frigoriferi hackerati nei supermercati europei: cosa è successo e cosa ci insegna l’attacco
Frigoriferi hackerati: cosa è successo nei supermercati europei
Nell’ottobre 2026 un cyberattacco ha interessato i sistemi di refrigerazione connessi di centinaia di supermercati francesi. Secondo Reuters, gli aggressori hanno preso il controllo delle unità di raffreddamento e in alcuni punti vendita le temperature di frigoriferi e congelatori sono state portate fino a 50 °C.
L’attacco ha coinvolto almeno 350 supermercati e ha interessato insegne tra cui Carrefour, Intermarché, Monoprix e Coopérative U. Le conseguenze riportate comprendono alimenti deteriorati e incendi in alcuni punti vendita.
Il 2 novembre sono stati inoltre segnalati nuovi incidenti ai sistemi di refrigerazione in diversi Paesi europei. Reuters ha documentato casi in Belgio, Lussemburgo e Svezia, oltre ad altri retailer coinvolti. Al momento delle fonti consultate, non è stato però stabilito pubblicamente chi ci sia dietro agli attacchi né se gli episodi di novembre siano tecnicamente collegati a quelli francesi.
Come può un frigorifero essere hackerato?
Il termine “frigoriferi hackerati” può far pensare agli elettrodomestici presenti nelle nostre case. Il caso europeo riguarda invece sistemi professionali di refrigerazione gestiti attraverso controller e software che permettono di monitorare e controllare gli impianti.
La possibilità di monitorare da remoto un impianto è utile per la gestione e la manutenzione. La connettività, però, introduce anche un elemento da considerare dal punto di vista della sicurezza: un sistema accessibile attraverso una rete deve essere gestito e protetto come componente dell’infrastruttura digitale.
È proprio questo il passaggio interessante del caso. Un componente apparentemente “fisico” può essere controllato da software, comunicare attraverso la rete e diventare quindi parte della superficie che un’azienda deve conoscere e proteggere.
Il problema non sono i frigoriferi hackerati ma ciò che colleghiamo alla rete
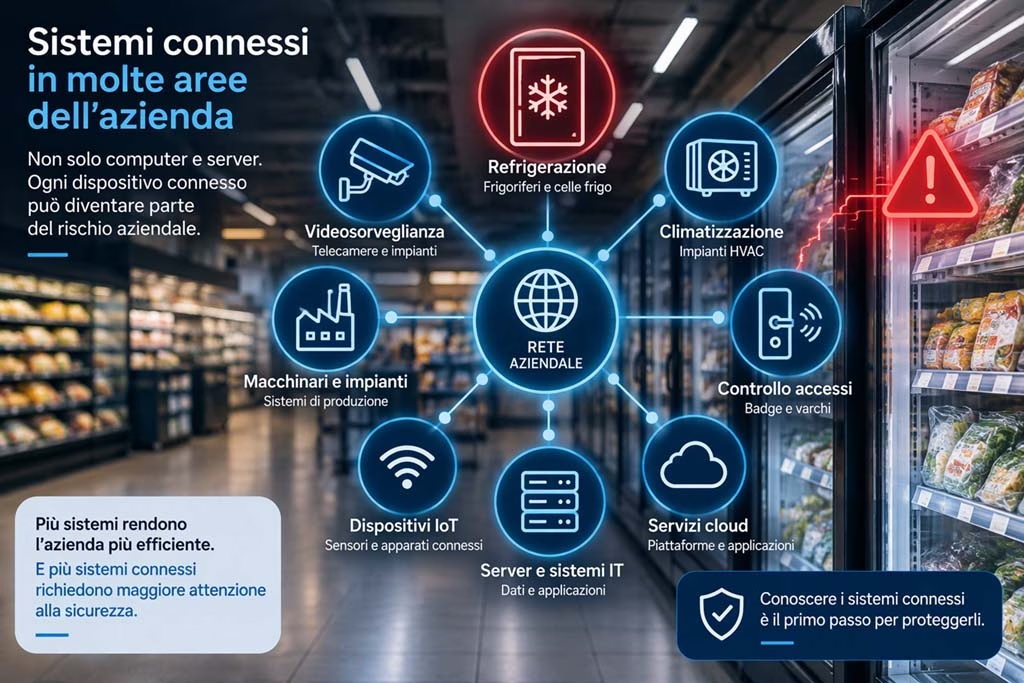
I sistemi di refrigerazione sono soltanto un esempio. Nelle aziende troviamo un numero crescente di dispositivi e impianti dotati di componenti digitali, connessi alla rete o gestibili da remoto.
Sistemi di climatizzazione, videosorveglianza, controllo accessi, sensori, dispositivi IoT e tecnologie operative possono convivere con PC, server, applicazioni cloud e servizi aziendali.
La domanda da porsi diventa quindi più ampia: sappiamo quali dispositivi sono collegati alla nostra infrastruttura, quali sono raggiungibili dall’esterno, come vengono aggiornati e chi può accedervi?
Sistemi legacy e firmware: perché il ciclo di vita conta anche nella cybersecurity
Il caso francese mette in evidenza anche il tema del ciclo di vita dei dispositivi. Danfoss ha dichiarato a Reuters che molte delle unità interessate avevano raggiunto la fine del ciclo di vita e non ricevevano più aggiornamenti software o di sicurezza, oppure utilizzavano firmware non aggiornato.
Il firmware è il software che permette a molti dispositivi di funzionare e controllare il relativo hardware. Come avviene per sistemi operativi e applicazioni, mantenere versioni obsolete può significare continuare a utilizzare componenti per i quali sono note vulnerabilità successivamente corrette dal produttore.
CISA aveva pubblicato nel 2025 un advisory relativo ai controller Danfoss AK-SM 8xxA, documentando vulnerabilità che, nelle versioni interessate, potevano consentire tra le altre cose il bypass dell’autenticazione e l’esecuzione remota di codice. Questo dato è rilevante per comprendere il rischio tecnico, ma non prova che quelle specifiche vulnerabilità siano state utilizzate negli attacchi ai supermercati.
Quanto sono esposti i sistemi connessi della tua azienda?
Dispositivi connessi, sistemi legacy e accessi remoti meritano attenzione all’interno dell’analisi della sicurezza aziendale. Il primo passo è conoscere cosa è presente nell’infrastruttura e individuare le aree che richiedono un approfondimento.
IT, IoT e OT: quando il cyber entra nel mondo fisico
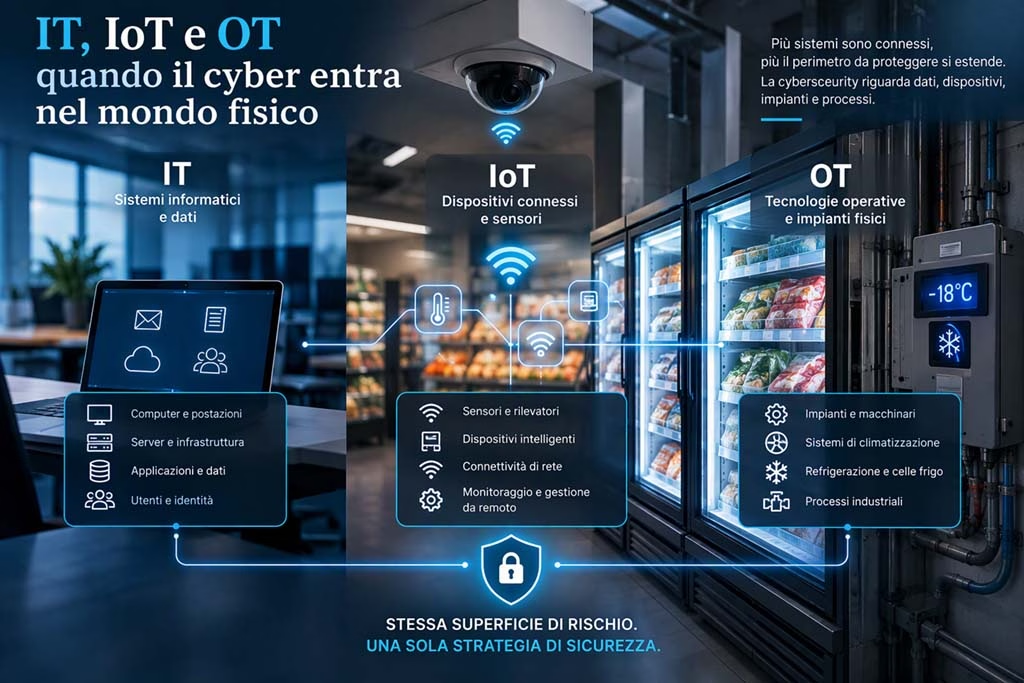
Per comprendere perché questo episodio sia significativo bisogna allargare il concetto tradizionale di cybersecurity. L’IT comprende sistemi informatici come computer, server, applicazioni e dati. L’IoT comprende dispositivi connessi capaci di raccogliere informazioni e comunicare attraverso una rete. L’OT, Operational Technology, riguarda invece tecnologie utilizzate per monitorare o controllare sistemi e processi fisici.
Nelle infrastrutture moderne questi mondi possono essere sempre più interconnessi. Di conseguenza, un problema di sicurezza informatica può avere conseguenze che non rimangono confinate a un computer.
È una prospettiva importante anche per realtà che non si considerano industriali: retail, logistica, hospitality, strutture sanitarie e molte PMI utilizzano dispositivi e sistemi connessi che contribuiscono direttamente alle attività quotidiane.
QUATTRO casi che stanno facendo discutere il settore
1. Francia: centinaia di supermercati coinvolti
Nell’ottobre 2026 gli aggressori hanno preso il controllo dei sistemi di refrigerazione di supermercati francesi. Reuters ha riferito che almeno 350 punti vendita sono stati coinvolti e che in alcuni casi le temperature sono state portate fino a 50 °C.
Perché è rilevante: un attacco informatico ha interferito direttamente con sistemi che gestiscono un processo fisico essenziale per l’attività dei punti vendita.
La lezione: i sistemi operativi connessi devono rientrare nella visione complessiva della sicurezza aziendale.
2. Belgio e Lussemburgo: nuovi problemi ai sistemi frigoriferi hackerati
Il 2 novembre Ahold Delhaize ha riferito di un incidente IT che ha interessato frigoriferi e congelatori in decine di punti vendita Delhaize in Belgio e Lussemburgo. Colruyt ha inoltre confermato attacchi ai sistemi frigoriferi di cinque negozi Spar in Belgio.
Perché è rilevante: gli episodi sono arrivati poche settimane dopo l’attacco francese e hanno nuovamente interessato sistemi di refrigerazione connessi.
La lezione: episodi simili possono comparire in organizzazioni e Paesi differenti, rendendo importante verificare rapidamente l’esposizione dei propri sistemi.
Fonte: Reuters, 2 novembre 2026.
3. Svezia: temperature alterate e sistemi sotto indagine
Anche la Svezia ha registrato incidenti. ICA ha indicato che un numero limitato di negozi era stato interessato da problemi ai sistemi di refrigerazione e congelamento. In un punto vendita di Stoccolma, la responsabile commerciale ha dichiarato a Reuters che i congelatori avevano raggiunto 50 °C.
Perché è rilevante: il centro nazionale svedese per la cybersicurezza ha dichiarato di essere al lavoro su diversi incidenti relativi ai sistemi di refrigerazione dei supermercati.
La lezione: conoscere e mantenere sotto controllo i dispositivi OT esposti è parte della gestione del rischio cyber.
Fonte: Reuters, 2 novembre 2026.
4. Italia: colpiti anche supermercati in Sicilia
L’attacco ai sistemi di refrigerazione ha raggiunto anche l’Italia. In Sicilia sono stati segnalati problemi in almeno quattro supermercati a marchio Coop gestiti dal gruppo Radenza: tre a Catania e uno a Palermo.
Il gruppo ha confermato un attacco al sistema di telecontrollo dei banchi surgelati. La modifica delle temperature ha compromesso la corretta conservazione di alcuni alimenti, rendendo necessario eliminarli. Sono state avviate verifiche per ricostruire l’origine dell’attacco e valutarne le conseguenze.
Perché è rilevante: l’episodio dimostra quanto il tema sia vicino anche alle aziende italiane. Un sistema di telecontrollo utilizzato per gestire un impianto fisico può diventare parte della superficie da proteggere.
La lezione: sistemi di telecontrollo, teleassistenza e accessi remoti devono essere conosciuti, aggiornati e considerati all’interno della strategia complessiva di cybersecurity.
Fonte: Euronews – Ondata di attacchi hacker a supermercati in Europa, colpita anche l’Italia
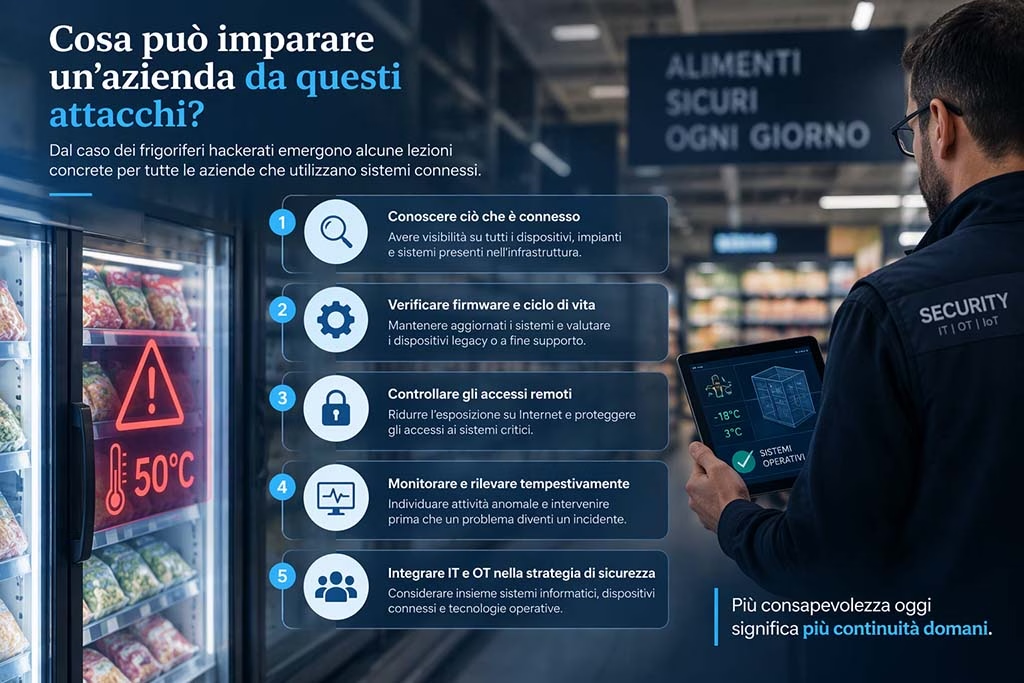
Cosa può imparare un’azienda da questi attacchi?
Il valore di questo caso non sta soltanto nella sua particolarità. È un’occasione per verificare come l’organizzazione considera i dispositivi connessi e le tecnologie operative all’interno della propria strategia di sicurezza.
1. Conoscere ciò che è connesso
Prima di proteggere un sistema bisogna sapere che esiste. Inventario, visibilità e conoscenza dei dispositivi presenti nell’infrastruttura aiutano a individuare componenti che potrebbero essere stati trascurati.
2. Verificare firmware e ciclo di vita
Un dispositivo ancora funzionante dal punto di vista operativo non è necessariamente un dispositivo che può continuare a essere mantenuto in sicurezza. È utile conoscere lo stato di aggiornamento, il supporto del produttore e l’eventuale end-of-life dei componenti.
3. Valutare l’esposizione e gli accessi remoti
I sistemi raggiungibili dall’esterno meritano un’attenzione particolare. CISA raccomanda per i sistemi di controllo di minimizzare l’esposizione di rete e di considerarne attentamente gli accessi remoti.
4. Monitorare ciò che accade nell’infrastruttura
Prevenzione e aggiornamento sono fondamentali, ma la sicurezza comprende anche la capacità di osservare l’infrastruttura e gestire gli eventi che richiedono attenzione. È in questa prospettiva che servizi continuativi di monitoraggio della sicurezza possono inserirsi in una strategia più ampia.
Per approfondire questo aspetto puoi consultare il servizio SOC H24 per aziende
La cybersecurity non protegge più soltanto i dati
Per anni il rischio informatico è stato associato soprattutto a perdita di dati, malware, account compromessi e indisponibilità dei sistemi IT. La progressiva connessione di impianti e dispositivi amplia questo scenario.
Quando il software controlla un processo fisico, anche le conseguenze di un incidente possono assumere una dimensione fisica e operativa. Il caso dei supermercati europei rende questo concetto particolarmente concreto.
Per questo la sicurezza non dovrebbe partire soltanto dall’acquisto di una nuova tecnologia. Serve prima comprendere quali sistemi compongono l’infrastruttura, come comunicano, quali sono esposti e quali richiedono maggiore attenzione.
La sicurezza parte dalla conoscenza dell’infrastruttura
Non serve aspettare un incidente per analizzare dispositivi, sistemi, accessi remoti e componenti che non vengono più aggiornati. Ventunocento affianca le aziende nell’analisi della sicurezza dell’infrastruttura e nell’individuazione delle aree che meritano un approfondimento.
Un dispositivo connesso può diventare parte del rischio aziendale. Conoscerlo è il primo passo per proteggerlo.