AI e dati aziendali: sai cosa viene condiviso con ChatGPT, Claude e Copilot?
L’AI è già dentro i processi aziendali
Un commerciale può utilizzare un assistente AI per riassumere un documento. Un tecnico può chiedergli di interpretare un log. Un ufficio amministrativo può usarlo per elaborare un testo. Un responsabile può utilizzare Copilot per lavorare sulle informazioni disponibili nell’ambiente Microsoft 365.
Sono utilizzi che possono aumentare la produttività. Allo stesso tempo introducono un nuovo percorso del dato: informazioni che prima passavano principalmente attraverso applicazioni aziendali, e-mail e file server possono oggi entrare in prompt, conversazioni e strumenti di Intelligenza Artificiale.
Una ricerca pubblicata da Cyberhaven nel 2026, basata sull’analisi di miliardi di movimenti di dati in un campione di 222 aziende, indica che il 39,7% dei movimenti di dati verso strumenti AI osservati nello studio coinvolgeva dati sensibili, includendo anche prompt e operazioni di copia e incolla.
Anche Safetica, nel proprio H1 2026 Data Protection Trends Report, segnala un cambiamento significativo nei propri ambienti analizzati: nel secondo trimestre 2026 gli strumenti AI hanno rappresentato il 40,7% dei flag relativi alle applicazioni rischiose e ChatGPT e Copilot, insieme, l’82,3% dell’attività AI bloccata.
I numeri provengono da dataset e metodologie differenti e non vanno interpretati come statistiche universali. Mostrano però un fenomeno concreto: l’AI è diventata anche un nuovo canale attraverso cui si muovono i dati aziendali.
AI e dati aziendali: il rischio non è soltanto nel prompt
Quando si parla di protezione dei dati nell’AI, l’esempio più immediato è quello del copia e incolla: un utente prende un’informazione riservata e la inserisce dentro ChatGPT, Claude o un altro assistente.
Ma limitare il problema al prompt rischia di essere riduttivo. Il percorso che collega una persona a un servizio AI comprende endpoint, browser, applicazioni desktop, identità utilizzata, file caricati e account personali o aziendali.
Per questo la domanda utile non è semplicemente “Possiamo usare ChatGPT?”, ma piuttosto: “Quali strumenti vogliamo utilizzare, attraverso quali account e quali dati possono essere condivisi con ciascuno di essi?”
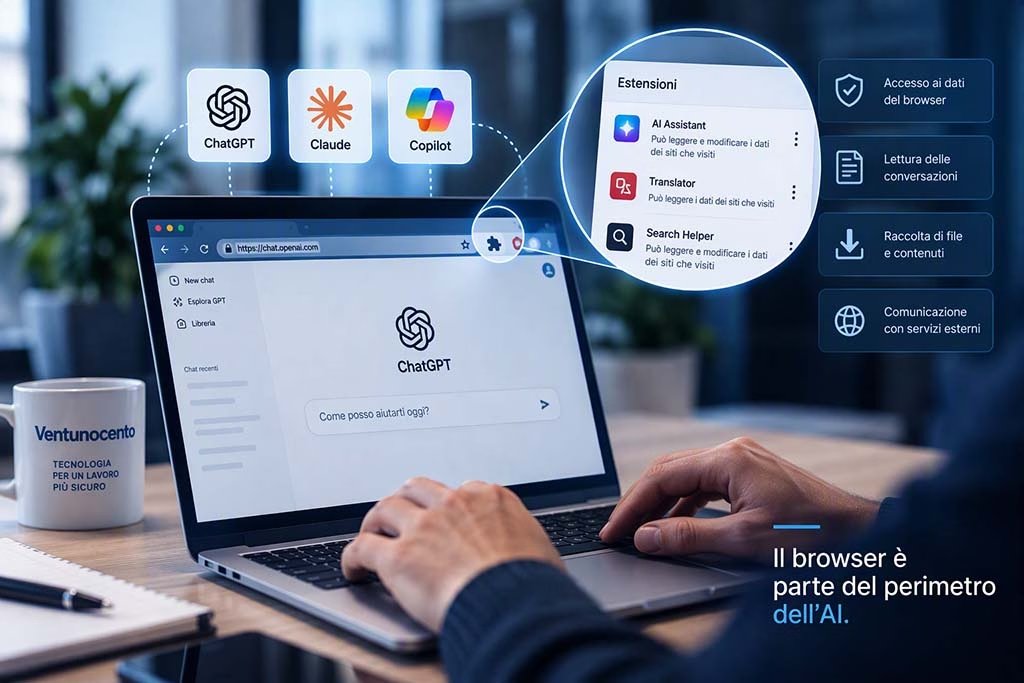
Il browser è diventato parte del perimetro dell’AI
C’è poi un elemento che spesso passa in secondo piano: il browser.
Molti strumenti di Intelligenza Artificiale vengono utilizzati direttamente dal browser, spesso insieme a estensioni che aggiungono funzioni di produttività, traduzione, gestione delle schede, assistenza alla scrittura o integrazione con servizi AI.
Questo significa che la governance dell’AI non può fermarsi alla scelta dell’assistente da autorizzare. È necessario considerare tutto il percorso utilizzato per raggiungerlo e il contesto nel quale vengono gestite le informazioni.
In altre parole: possiamo scegliere accuratamente quale AI usare, ma dobbiamo prestare altrettanta attenzione all’ambiente dal quale la utilizziamo.
Prima di bloccare, conviene capire
Quali strumenti AI vengono realmente utilizzati? Con account personali o aziendali? Quali dati vengono condivisi? Esistono già classificazioni e policy DLP in grado di distinguere un’informazione ordinaria da un documento riservato?
Una valutazione iniziale permette di partire dall’uso reale dell’AI in azienda e definire controlli proporzionati, invece di applicare un unico divieto a situazioni molto diverse tra loro.
Shadow AI: quando vietare è più semplice che governare
Di fronte al rischio, la reazione più immediata può essere bloccare l’accesso agli strumenti di AI generativa non autorizzati.
Ma eliminare l’accesso a uno strumento dal dispositivo aziendale non significa necessariamente eliminare l’esigenza che aveva portato la persona a utilizzarlo.
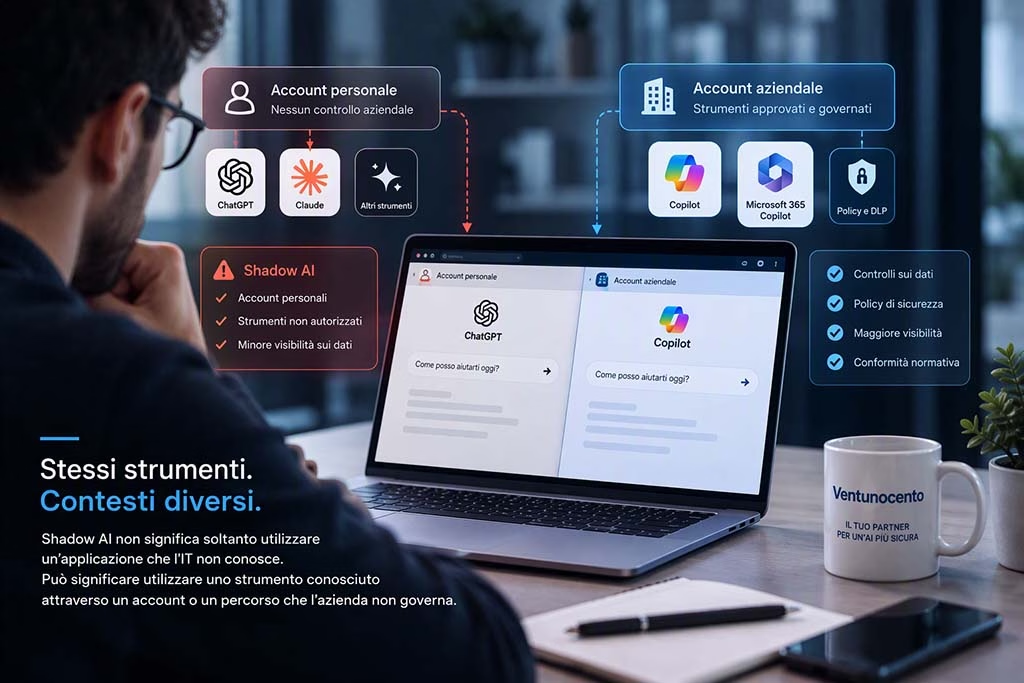
Se un dipendente considera utile l’AI per svolgere una determinata attività, può ricorrere ad altri servizi o ad account personali. Si entra così nel territorio della Shadow AI: utilizzi che possono avvenire al di fuori del perimetro di governance definito dall’organizzazione.
Il 2026 AI Adoption & Risk Report di Cyberhaven offre un dato interessante: nel campione analizzato, il 32,3% dell’utilizzo di ChatGPT avveniva attraverso account personali. La percentuale rilevata era del 58,2% per Claude, del 24,9% per Gemini e del 60,9% per Perplexity.
Cyberhaven osserva inoltre che tentativi generalizzati di bloccare l’utilizzo dell’AI possono spingere alcune attività fuori dai controlli formali, riducendo la visibilità. Per questo governare può essere più efficace che limitarsi a vietare.
Quindi: bloccare o lasciare fare?
La risposta non deve necessariamente essere una delle due.
Una strategia di governance può distinguere strumenti, utenti, dati e attività. Un’informazione pubblica non richiede necessariamente gli stessi controlli di un contratto, di un listino riservato, di dati personali o di documentazione tecnica.
È qui che la Data Loss Prevention assume un ruolo importante. L’obiettivo non è semplicemente vedere che un utente ha aperto uno strumento AI, ma poter applicare controlli coerenti con il dato che sta utilizzando.
La domanda cambia quindi da “quale AI dobbiamo bloccare?” a “quali informazioni possono raggiungere un determinato strumento e in quali condizioni?”
Safetica AI Protection: portare la DLP dentro le interazioni con l’AI
Safetica AI Protection nasce proprio intorno a questo principio: combinare visibilità sull’utilizzo dell’AI e controlli DLP sui dati condivisi con gli assistenti.
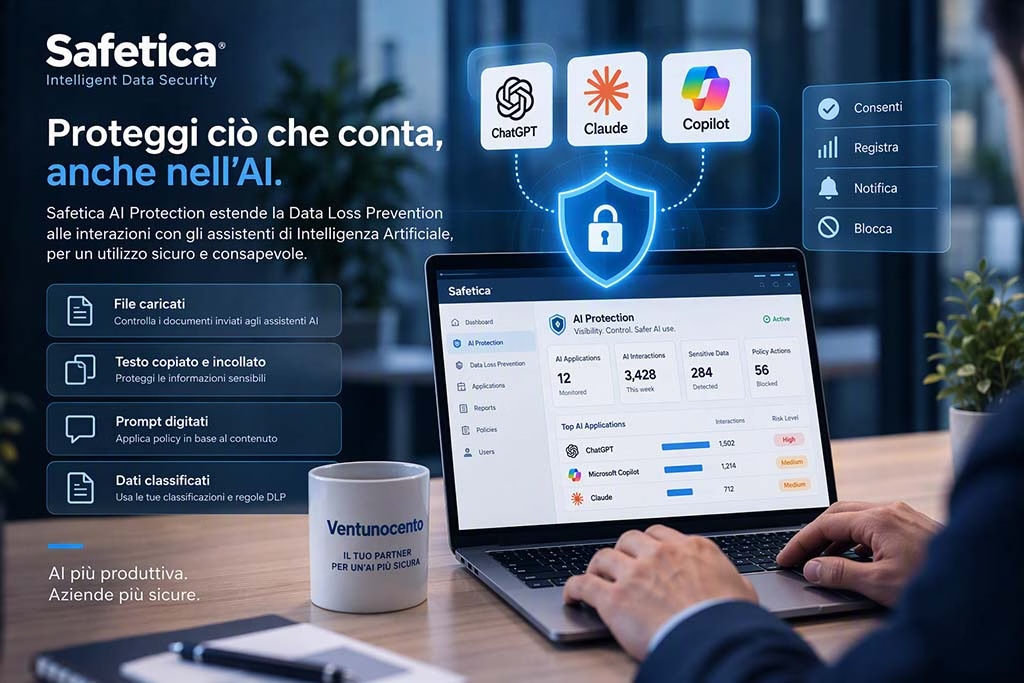
Secondo la documentazione ufficiale Safetica, le Data Policies possono controllare ciò che gli utenti inseriscono negli assistenti AI attraverso file, testo incollato o trascinato e, negli scenari e con i prerequisiti previsti dalla piattaforma, prompt digitati.
Tra gli strumenti esplicitamente supportati figurano ChatGPT, Claude e Microsoft Copilot. Safetica specifica inoltre che il controllo destinato a Microsoft Copilot comprende anche Microsoft 365 Copilot.
Le policy possono consentire, registrare, notificare o bloccare i trasferimenti previsti dalla piattaforma. Il principio è interessante soprattutto perché permette di intervenire sul dato invece di considerare automaticamente pericoloso l’intero strumento AI.
Microsoft 365 Copilot e AI consumer non sono la stessa cosa
In questo ragionamento è importante evitare di mettere tutti gli strumenti nella stessa categoria.
Un servizio AI utilizzato tramite un account personale e Microsoft 365 Copilot inserito nell’ambiente aziendale rispondono a contesti di governance differenti. Per Microsoft 365 Copilot entrano in gioco identità, autorizzazioni e controlli di sicurezza e conformità dell’ambiente Microsoft 365.
La questione diventa quindi più ampia: prima di introdurre l’AI, l’azienda deve sapere dove si trovano i propri dati, chi vi può accedere, come sono classificati e quali policy devono proteggerli.
E i dati che escono dall’AI?
Finora abbiamo guardato soprattutto in una direzione: quali informazioni aziendali vengono inviate a un assistente.
Ma l’AI genera anche nuovi contenuti. Documenti, report e altri file possono essere creati o elaborati da un assistente e poi rientrare nei normali flussi di lavoro dell’organizzazione.
Safetica ha introdotto nel 2026 gli Origin Tags: secondo la documentazione del produttore, i file scaricati o salvati da assistenti supportati come ChatGPT, Claude e Microsoft Copilot possono essere contrassegnati con informazioni sulla loro origine e successivamente utilizzati nelle classificazioni e nelle policy.
È un cambio di prospettiva interessante. La Data Loss Prevention nell’era dell’AI non riguarda più soltanto il percorso azienda → AI. Diventa necessario iniziare a ragionare anche sul percorso azienda ↔ AI e sulla vita successiva dei contenuti prodotti.
Dalla paura dell’AI alla governance dei dati
Impedire a priori l’utilizzo dell’Intelligenza Artificiale può sembrare la soluzione più semplice. Lasciare completa libertà agli utenti espone però l’organizzazione ad altri rischi.
Fra questi due estremi esiste una strada più concreta: comprendere come viene utilizzata l’AI, definire gli strumenti ammessi, governare le identità, classificare le informazioni e applicare controlli differenti in funzione della sensibilità dei dati.
La tecnologia arriva dopo. Prima serve una decisione organizzativa su quali dati possano essere utilizzati, da chi, attraverso quali strumenti e secondo quali regole.
Governare l’AI prima di scegliere la tecnologia
Ventunocento può affiancare l’azienda nell’analisi dell’ambiente Microsoft 365, dei dati, delle autorizzazioni e dei flussi verso gli strumenti AI, valutando successivamente le tecnologie più adatte per protezione, DLP e adozione dell’Intelligenza Artificiale.
Prima definiamo la governance. Poi introduciamo l’AI.
Fonti utilizzate
- Safetica – AI Protection for Sensitive Data AI Governance e DLP per la protezione dei dati utilizzati con strumenti di Intelligenza Artificiale. Safetica AI Protection
- Safetica – Data policies: Control what users send to AI assistants Documentazione dei controlli relativi a ChatGPT, Claude, Microsoft Copilot e Microsoft 365 Copilot. Safetica Knowledge Base
- Safetica – H1 2026 Data Protection Trends Report Ricerca Safetica sui trend relativi alla protezione dei dati e all’utilizzo degli strumenti AI nel primo semestre 2026. H1 2026 Data Protection Trends Report
- Cyberhaven – 2026 AI Adoption & Risk Report Ricerca sull’adozione degli strumenti AI, sull’utilizzo di account personali e sui movimenti di dati verso servizi di Intelligenza Artificiale. 2026 AI Adoption & Risk Report
- Safetica – Origin Tags – Documentazione sull’identificazione dei file creati e scaricati dagli assistenti AI supportati. Safetica Origin Tags
Cosa può proteggere Safetica nelle interazioni con l’AI?
Utilizzare ChatGPT, Claude o Copilot non significa necessariamente dover scegliere tra produttività e protezione dei dati. Safetica AI Protection permette di estendere le policy DLP alle interazioni con gli assistenti AI supportati.
Le policy possono intervenire sui principali modi in cui un’informazione viene trasferita verso un assistente AI:
- file caricati negli assistenti AI;
- testo copiato, incollato o trascinato nelle interazioni supportate;
- prompt digitati, negli scenari e con i prerequisiti previsti dalla piattaforma;
- dati classificati che richiedono policy di protezione specifiche.
In base alle policy definite, Safetica ha la possibilità di consentire, registrare, notificare o bloccare i trasferimenti verso gli assistenti AI supportati. Tra questi figurano ChatGPT, Claude e Microsoft Copilot; la documentazione Safetica specifica inoltre che il controllo Microsoft Copilot comprende anche Microsoft 365 Copilot.
L’obiettivo non è bloccare l’AI. È decidere quali dati possono raggiungerla e in quali condizioni.
Prima di applicare una tecnologia, però, è utile capire quali strumenti AI vengono realmente utilizzati, quali informazioni devono essere protette e quali policy sono coerenti con il modo di lavorare dell’azienda.