
DMARC: il tuo dominio è davvero al sicuro? Come proteggere clienti e fornitori dalle email contraffatte
DMARC è uno dei controlli più importanti per proteggere il dominio aziendale dalle email contraffatte. Negli ultimi anni la crescita delle campagne di phishing, delle truffe Business Email Compromise e le nuove richieste dei principali provider di posta hanno portato molte aziende a verificare con maggiore attenzione SPF, DKIM e DMARC.
Vuoi capire se il tuo dominio è correttamente protetto?
Molte aziende stanno verificando SPF, DKIM e DMARC per comprendere come vengono inviate le email a loro nome e ridurre il rischio di utilizzi impropri del dominio aziendale.
Prima di applicare modifiche è importante sapere quali sistemi utilizzano il dominio aziendale: Microsoft 365, newsletter, CRM, software gestionali, ticketing e servizi cloud.
Se desideri valutare la configurazione del tuo dominio, raccogli l’elenco dei servizi che inviano email a nome della tua azienda. Questo ci permetterà di effettuare una verifica più rapida e completa.
Perché oggi si parla sempre più di DMARC
Per molto tempo SPF, DKIM e DMARC sono stati considerati argomenti tecnici, spesso affrontati durante una migrazione della posta, un problema di recapito o una revisione DNS.
Oggi il contesto è diverso. La posta elettronica è uno dei canali più utilizzati negli attacchi informatici perché sfrutta un elemento molto semplice: la fiducia. Se un messaggio sembra arrivare da un’azienda conosciuta, da un fornitore abituale o da una funzione interna, è più probabile che venga aperto.
Anche i principali provider di posta hanno iniziato a dare maggiore importanza all’autenticazione dei messaggi. Google e Yahoo, ad esempio, hanno pubblicato requisiti e linee guida per i mittenti, con indicazioni specifiche su autenticazione, gestione dei domini e riduzione delle comunicazioni indesiderate.
Questo non significa che tutte le aziende siano improvvisamente in ritardo. Significa piuttosto che le buone pratiche si stanno evolvendo e che oggi vale la pena verificare con maggiore attenzione come il proprio dominio viene utilizzato per l’invio di email.

Quando un messaggio sembra tuo, ma non lo è
Immaginiamo una situazione concreta. Un cliente riceve una comunicazione apparentemente inviata dal reparto amministrativo di un’azienda. Il nome del mittente è familiare, il dominio sembra corretto e il contenuto riguarda un pagamento, una fattura o una modifica delle coordinate bancarie.
Il destinatario potrebbe fidarsi perché riconosce il brand, il nome dell’azienda o il contesto della comunicazione. Tuttavia il messaggio potrebbe non essere stato inviato dai sistemi autorizzati dell’organizzazione.
DMARC nasce proprio per aiutare i server destinatari a capire come comportarsi quando un messaggio dichiara di provenire da un dominio, ma non supera correttamente i controlli di autenticazione.
SPF, DKIM e DMARC: cosa fanno in parole semplici
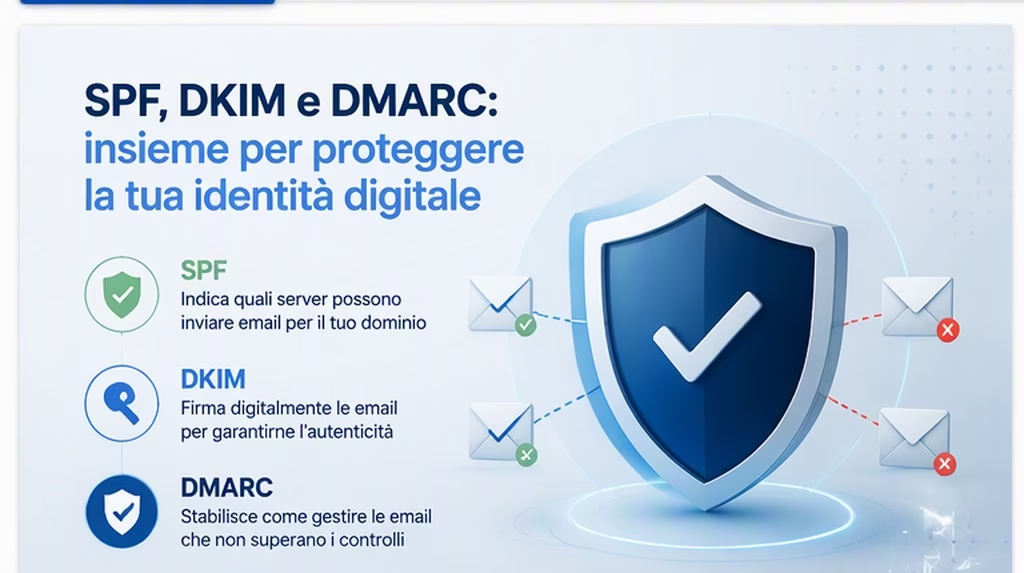
Per capire il ruolo di DMARC è utile distinguere tre elementi.
SPF
SPF indica quali server sono autorizzati a inviare email per conto di un determinato dominio. È come una lista dei mittenti tecnicamente approvati.
DKIM
DKIM aggiunge una firma digitale al messaggio, utile per verificare che l’email non sia stata alterata e che sia collegata al dominio dichiarato.
DMARC
DMARC utilizza SPF e DKIM per indicare ai server destinatari come trattare i messaggi che non superano i controlli: monitorarli, metterli in quarantena o rifiutarli.
In pratica, DMARC consente a un’azienda di definire una politica più chiara sull’utilizzo del proprio dominio nell’invio di email.
5 segnali reali che spiegano perché DMARC è diventato importante
Quando si parla di sicurezza email è facile cadere nell’allarmismo. Per questo è più utile osservare alcuni segnali concreti provenienti da fonti autorevoli, senza trasformare il tema in una caccia al singolo caso aziendale.
1. Le nuove richieste dei grandi provider di posta
Google e Yahoo hanno introdotto requisiti più stringenti per i mittenti, soprattutto per chi invia grandi volumi di email. L’autenticazione dei messaggi non è quindi più solo una buona pratica tecnica, ma un elemento sempre più collegato alla deliverability e alla reputazione del dominio.
Per un’azienda, questo significa che la corretta configurazione della posta non riguarda soltanto la sicurezza, ma anche la capacità di far arrivare correttamente le comunicazioni legittime.
2. Le truffe Business Email Compromise
Le truffe Business Email Compromise, spesso indicate con l’acronimo BEC, sfruttano la fiducia nelle comunicazioni aziendali. Gli attaccanti possono fingersi dirigenti, fornitori, partner o reparti amministrativi per indurre le vittime a effettuare pagamenti, modificare coordinate bancarie o condividere informazioni riservate.
In questi scenari, l’aspetto tecnico e quello organizzativo si intrecciano. Non basta proteggere le caselle email: è importante anche ridurre la possibilità che il dominio aziendale venga utilizzato o imitato in modo improprio.
3. Le raccomandazioni degli enti di cybersecurity
Enti come CISA, l’agenzia statunitense per la cybersecurity e la sicurezza delle infrastrutture, pubblicano indicazioni e raccomandazioni sulla protezione della posta elettronica e sull’utilizzo di controlli come SPF, DKIM e DMARC.
Il messaggio è chiaro: l’autenticazione email è una parte importante della sicurezza aziendale perché contribuisce a ridurre il rischio di impersonificazione del dominio.
4. L’esempio del settore pubblico britannico
Il National Cyber Security Centre del Regno Unito ha promosso strumenti e iniziative per aiutare le organizzazioni pubbliche a verificare la sicurezza dei propri domini email, anche attraverso controlli legati a DMARC.
È un esempio interessante perché mostra come la protezione del dominio non sia soltanto un tema tecnico, ma anche un elemento di fiducia nelle comunicazioni ufficiali.
5. I brand più conosciuti sono spesso i più imitati
Logistica, banche, marketplace, servizi cloud e piattaforme digitali sono spesso imitati nelle campagne di phishing. Gli attaccanti scelgono marchi familiari perché aumentano la probabilità che il destinatario apra il messaggio o clicchi su un link.
Anche le aziende più piccole devono considerare questo aspetto. Non serve essere un grande brand internazionale per diventare credibili agli occhi di un cliente o di un fornitore: basta che il destinatario riconosca il nome dell’azienda.
Perché non esiste una configurazione uguale per tutti
Nel tempo molte aziende aggiungono nuovi strumenti e servizi: piattaforme newsletter, CRM, software gestionali, ticketing, sistemi di fatturazione, applicazioni cloud, servizi marketing e fornitori esterni.
Ognuno di questi strumenti può avere modalità diverse per inviare email a nome del dominio aziendale. Alcuni inviano correttamente messaggi autenticati, altri richiedono configurazioni DNS specifiche, altri ancora potrebbero essere stati introdotti nel tempo senza una revisione completa.
Per questo motivo DMARC dovrebbe essere visto come un percorso ordinato: prima si osserva, poi si analizzano i flussi, infine si applicano politiche coerenti con il modo in cui l’azienda utilizza realmente la posta elettronica.
Da dove partire per verificare il proprio dominio
Il primo passo non è modificare subito le impostazioni DNS, ma raccogliere informazioni. In particolare, è utile capire quali sistemi inviano email a nome dell’azienda.
Alcuni esempi:
- Microsoft 365 o Google Workspace
- piattaforme newsletter
- CRM
- software gestionali
- sistemi di ticketing
- applicazioni cloud
- servizi di marketing automation
- portali fornitori o applicazioni verticali
Avere questa mappa consente di valutare meglio SPF, DKIM e DMARC, riducendo il rischio di bloccare messaggi legittimi e migliorando progressivamente la protezione del dominio.
DMARC e reputazione aziendale: il vero punto da considerare
La posta elettronica non è soltanto uno strumento operativo. È una parte dell’identità digitale dell’azienda.
Se un cliente riceve una comunicazione sospetta apparentemente collegata al dominio aziendale, il problema non riguarda solo la sicurezza tecnica. Riguarda anche reputazione, fiducia e continuità delle relazioni commerciali.
Per questo DMARC dovrebbe essere considerato all’interno di una visione più ampia di governance IT, sicurezza Microsoft 365, controllo dei domini, gestione DNS e protezione delle comunicazioni aziendali.
Se vuoi approfondire il tema della protezione del dominio e della sicurezza informatica aziendale, puoi consultare anche la sezione dedicata ai servizi di Cyber Security di Ventunocento.
Prima analizziamo. Poi proponiamo.
Ogni azienda utilizza la posta elettronica in modo diverso. Prima di applicare modifiche che potrebbero coinvolgere newsletter, CRM, gestionali, ticketing o servizi cloud, è importante comprendere quali sistemi stanno utilizzando il dominio aziendale e come vengono autenticati i messaggi.
Se desideri valutare la configurazione del tuo dominio, può essere utile iniziare raccogliendo l’elenco dei servizi che inviano email a nome della tua azienda. Questo aiuta a svolgere un’analisi più completa e a individuare eventuali configurazioni da correggere senza compromettere la consegna delle comunicazioni legittime.
Alcuni esempi sono Microsoft 365, piattaforme newsletter, CRM, software gestionali, sistemi di ticketing, applicazioni cloud e servizi di marketing automation. Disporre di queste informazioni fin dall’inizio rende la valutazione più rapida ed efficace.
In Ventunocento consideriamo SPF, DKIM e DMARC parte di una strategia più ampia di cybersecurity e governance IT: proteggere un’azienda significa proteggere anche la sua identità digitale.
Conclusioni
DMARC non è una semplice impostazione tecnica da attivare e dimenticare. È uno strumento che aiuta a proteggere il dominio aziendale, migliorare la fiducia nelle comunicazioni e ridurre il rischio di impersonificazione.
Il punto non è creare allarmismo, ma prendere consapevolezza di un cambiamento: oggi il dominio email è una parte importante dell’identità digitale dell’azienda.
Verificare come viene utilizzato, quali sistemi inviano messaggi e quali controlli sono attivi permette di costruire un percorso più sicuro, ordinato e sostenibile.
Domande frequenti su DMARC
DMARC impedisce tutte le email di phishing?
No. DMARC aiuta a ridurre il rischio di impersonificazione del dominio, ma non elimina tutte le forme di phishing. Deve essere inserito in una strategia più ampia di sicurezza email, formazione degli utenti e controllo degli accessi.
Posso attivare subito DMARC in modalità restrittiva?
Dipende dalla situazione. Prima è importante verificare quali sistemi inviano email a nome del dominio aziendale. Una configurazione troppo restrittiva, applicata senza analisi, potrebbe bloccare messaggi legittimi.
Qual è la differenza tra SPF, DKIM e DMARC?
SPF indica quali server possono inviare email per il dominio. DKIM firma digitalmente i messaggi. DMARC utilizza questi controlli per stabilire come gestire i messaggi che non superano le verifiche.
Perché DMARC è importante anche per una PMI?
Anche una PMI può essere imitata in comunicazioni rivolte a clienti, fornitori o collaboratori. Proteggere il dominio aiuta a tutelare reputazione, affidabilità e relazioni commerciali.
Da cosa bisogna partire per una verifica?
È utile raccogliere l’elenco dei sistemi che inviano email a nome dell’azienda: posta principale, newsletter, CRM, gestionali, ticketing, piattaforme cloud e servizi esterni.
Fonti e approfondimenti
Per approfondire il tema DMARC, autenticazione email e sicurezza delle comunicazioni aziendali, è utile consultare anche fonti istituzionali e linee guida dei principali provider.